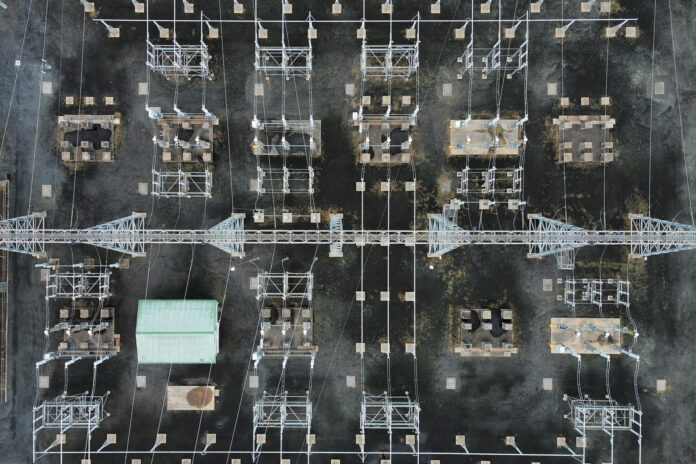
Drohnensichtungen über sicherheitsrelevanten Einrichtungen, mutmaßliche Sabotageakte an Stromnetzen und zunehmende hybride Bedrohungslagen – die Verletzlichkeit kritischer Infrastrukturen ist in Deutschland längst kein abstraktes Risikoszenario mehr. Ob Energieversorgung, Telekommunikation, Gesundheitswesen, Verkehrsinfrastruktur oder gar Behörden und Unternehmen selbst: Staat und Wirtschaft sehen sich mit Bedrohungsszenarien konfrontiert, die von Cyberangriffen über physische Sabotage bis hin zu Naturgefahren reichen. Vor diesem Hintergrund gewinnt die Resilienz kritischer Infrastrukturen erheblich an Bedeutung.
Mit dem KRITIS-Dachgesetz hat der Gesetzgeber auf diese Entwicklung reagiert und einen sektorübergreifenden, bundeseinheitlichen Rechtsrahmen für die Resilienz und den physischen Schutz kritischer Einrichtungen geschaffen. Das Gesetz dient der nationalen Umsetzung der Richtlinie (EU) 2022/2557 über die Resilienz kritischer Einrichtungen (CER-Richtlinie) und ergänzt die bestehenden Regelungen zur Cybersicherheit, insbesondere die NIS-2-Regelungen (Network and Information Security Directive 2, Richtlinie [EU] 2022/2555 über Maßnahmen für ein hohes gemeinsames Cybersicherheitsniveau in der Union). Zudem sieht es eine Strategie zur Stärkung der Resilienz kritischer Infrastrukturen vor. Die Auswirkungen können dabei über klassische Compliancefragen hinausreichen und sich auf Investitionsentscheidungen, Unternehmensbewertungen und M&A-Aktivitäten auswirken.
Zentrale Regelungen: Risikoanalysen und Resilienzmaßnahmen
Ziel des KRITIS-Dachgesetzes ist die Stärkung der Resilienz kritischer Einrichtungen gegenüber Naturgefahren, technischen Ausfällen, Sabotageakten und sonstigen Gefahrenlagen. Das Gesetz verfolgt damit einen sogenannten All-Gefahren-Ansatz. Hierzu sieht das Gesetz insbesondere die Identifizierung kritischer Einrichtungen, die regelmäßige Durchführung von Risikoanalysen und -bewertungen, die Erstellung von Resilienzplänen, die Umsetzung resilienzsteigernder Maßnahmen sowie – je nach Pflichtenkreis – Melde-, Dokumentations- und Nachweispflichten vor. Zu den gesetzlich benannten Sektoren zählen unter anderem Energie, Transport und Verkehr, Bankwesen, Finanzmarktinfrastrukturen, Gesundheit, Trinkwasser, Abwasser, digitale Infrastruktur, Informationstechnik, öffentliche Verwaltung, Weltraum, Telekommunikation sowie die Produktion, Verarbeitung und der Vertrieb von Lebensmitteln. Der konkrete Anwendungsbereich richtet sich nach den gesetzlichen Voraussetzungen und der Einstufung der jeweiligen Einrichtung.
Resilienz kritischer Infrastrukturen ist damit nicht nur eine operative Sicherheitsfrage, sondern ein strategisches Managementthema für Staat, Länder und Unternehmen, die kritische Infrastrukturen betreiben. Betreiber kritischer Anlagen dürften verstärkt in physische Schutzmaßnahmen, Notfallstrukturen, Krisenmanagement und die Absicherung kritischer Lieferketten investieren. Zugleich gewinnt eine ganzheitliche Risikobetrachtung an Bedeutung, die physische und digitale Bedrohungen gemeinsam in den Blick nimmt.
Strategische Investitionschancen für Unternehmen in einem regulierten Marktumfeld
Die regulatorischen Anforderungen des KRITIS-Dachgesetzes führen nicht nur zu Anpassungsbedarf beim Management und Betrieb der kritischen Einrichtungen, sondern können zugleich wirtschaftliche Chancen für Unternehmen eröffnen, die in den betroffenen Bereichen tätig sind oder ihre Geschäftstätigkeit dort strategisch ausbauen wollen. Der Bedarf an Sicherheits- und Resilienzlösungen für kritische Infrastrukturen dürfte in den kommenden Jahren zunehmen. Hiervon könnten insbesondere Unternehmen aus den Bereichen Sicherheitstechnik, Perimeterschutz, Cybersicherheit, Software, künstliche Intelligenz (KI), Sensorik, Überwachungssysteme, Energieversorgung sowie Gebäude- und Infrastrukturmanagement profitieren.
Besonders relevant ist dabei die Verzahnung von physischer und digitaler Sicherheit. Während die NIS-2-Regelungen primär die Cybersicherheit adressieren, zielt das KRITIS-Dachgesetz auf die Resilienz kritischer Einrichtungen gegenüber unterschiedlichen Gefahrenlagen und umfasst dabei insbesondere physische Schutzmaßnahmen; zwischen beiden Regelungsbereichen bestehen jedoch Überschneidungen, insbesondere mit Bezug zu Themen der Cybersicherheit. Unternehmen, die beide Bereiche integrieren, können sich dadurch Wettbewerbsvorteile verschaffen; Umfang und Zeitpunkt zusätzlicher Investitionen bleiben jedoch von der konkreten Umsetzung und der Nachfrage abhängig.
Auswirkungen auf den Transaktionsmarkt
Das KRITIS-Dachgesetz dürfte sich darüber hinaus auf den Transaktionsmarkt auswirken. Im Zuge der Umsetzung der Resilienzanforderungen können sich Betreiber kritischer Anlagen vor der Herausforderung sehen, regulatorische Vorgaben in einem begrenzten Zeitraum umzusetzen und den Betrieb ihrer Anlagen an veränderte Gefährdungslagen anzupassen. Der Erwerb spezialisierter Unternehmen in den für das KRITIS-Dachgesetz relevanten Bereichen (beispielsweise Sicherheitstechnik, Perimeterschutz, Cybersicherheit, Software, KI, Überwachungssysteme und Energieversorgung) oder das Eingehen strategischer Partnerschaften kann hierbei unter Umständen schneller sein als der interne Aufbau entsprechender Kompetenzen.
Folgende Transaktionsmotive könnten in diesem Zusammenhang relevant werden:
- Erwerb spezialisierter Sicherheits- und Cybersicherheitsunternehmen;
- Zugang zu regulatorischem Know-how und bestehenden Compliancestrukturen;
- vertikale Integration zur Absicherung kritischer Lieferketten;
- Aufbau resilienzorientierter Technologieplattformen;
- Kooperationen und Joint Ventures im Bereich kritischer Infrastrukturen und Sicherheitslösungen;
- Konsolidierung bislang fragmentierter Sicherheits- und Infrastrukturmärkte.
Die regulatorischen Anforderungen können die Nachfrage nach Resilienz- und Sicherheitslösungen erhöhen und KRITIS-nahe Unternehmen dadurch zu attraktiven Investitionszielen für strategische Investoren und Private-Equity-Fonds machen. Daraus können sich langfristige Wachstums- und Konsolidierungsmöglichkeiten ergeben; Umfang und Zeitpunkt dieser Entwicklung hängen jedoch von der konkreten Umsetzung und der Nachfrage ab.
KRITIS-Compliance als Due-Diligence-Thema
Parallel zu den möglichen Marktchancen kann die regulatorische Komplexität von Transaktionen zunehmen. Die Einhaltung der für das jeweilige Unternehmen geltenden Anforderungen des KRITIS-Dachgesetzes dürfte zunehmend Gegenstand rechtlicher und kommerzieller Due-Diligence-Prüfungen sein.
Investoren und Erwerber dürften insbesondere prüfen:
- ob das Zielunternehmen oder die von ihm betriebenen Anlagen in den Anwendungsbereich des KRITIS-Dachgesetzes fallen;
- ob und welche Risikoanalysen bereits durchgeführt wurden;
- ob und welche Resilienzmaßnahmen bereits umgesetzt wurden;
- ob einschlägige Melde-, Dokumentations- und Nachweispflichten eingehalten wurden;
- welcher Investitionsbedarf zur Erfüllung der einschlägigen Anforderungen noch besteht;
- welche Abhängigkeiten in kritischen Liefer- und Wertschöpfungsketten bestehen.
Die Bedeutung entsprechender Garantien, Freistellungen und Covenants in Transaktionsdokumentationen dürfte daher zunehmen. Zugleich können Resilienzstrukturen zu einem wertbildenden Faktor bei der Bewertung von Unternehmen und kritischen Anlagen werden, die Gegenstand von Transaktionen sind.
Regulatorische Komplexität als Transaktionsfaktor
Das KRITIS-Dachgesetz steht nicht isoliert. Gemeinsam mit den NIS-2-Regelungen, dem Gesetz über das Bundesamt für Sicherheit in der Informationstechnik (BSI-Gesetz) sowie weiteren sektorspezifischen Sicherheitsvorschriften entsteht ein verdichteter Regulierungsrahmen, den Unternehmen und Investoren – soweit im Einzelfall anwendbar – im Zusammenhang betrachten sollten.
Bei Transaktionen mit Bezug zu kritischen Anlagen können zudem außenwirtschaftsrechtliche Fragestellungen und Investitionskontrollverfahren an Bedeutung gewinnen. Je nach Transaktionsgegenstand und beteiligten Unternehmen kann daher ein Zusammenspiel von M&A-, Regulierungs-, Datenschutz-, Cybersicherheits- und Außenwirtschaftsrecht erforderlich sein.
Fazit
Das KRITIS-Dachgesetz ist mehr als ein weiteres Sicherheitsgesetz. Es zielt darauf, die Resilienz kritischer Infrastrukturen sektorübergreifend zu stärken und sie als wirtschaftlichen und strategischen Faktor stärker in den Vordergrund zu rücken. Durch die Einführung sektorübergreifender Mindestanforderungen können zusätzlicher Investitionsbedarf sowie neue Geschäftsmodelle und Transaktionsmöglichkeiten entstehen.
Für Unternehmen kann sich die Möglichkeit eröffnen, ihre Marktposition durch gezielte Investitionen, Kooperationen und Akquisitionen auszubauen. Gleichzeitig unterstreichen die regulatorischen Anforderungen die Bedeutung einer frühzeitigen rechtlichen und strategischen Planung. Unternehmen, die diese Entwicklungen frühzeitig berücksichtigen, können ihre Wettbewerbsposition in einem von Sicherheits- und Resilienzanforderungen geprägten Marktumfeld stärken.